
DSGVO, NIS2, KRITIS-Dachgesetz, HinSchG, DigiG, Nachweisgesetz, SGB-Regularien, ERV: Jede dieser Vorgaben landet in Ihrer Organisation in einer anderen Abteilung. Die Datenschutzbeauftragte dokumentiert Zugriffskonzepte für die DSGVO, die IT baut parallel ein NIS2-Sicherheitsprotokoll auf, und Compliance richtet einen dritten Meldekanal für das HinSchG ein. Drei Projekte, drei Budgets – und am Ende lösen fast alle Beteiligten dasselbe Problem, ohne es voneinander zu wissen.
Dieser Artikel ordnet den aktuellen Rechtsstand ein, zeigt an fünf Praxisbeispielen, wo Abteilungen unbemerkt aneinander vorbei arbeiten, und beschreibt, wie sich die sieben Grundprinzipien hinter den meisten dieser Regularien einmal auf einer Plattform lösen lassen.
Online-Selbsttest mit Sofortauswertung
- Silocheck: Wo verliert Ihre Organisation heute Compliance-Aufwand?
- 12 Fragen & sofort erkennen: Welche Regularien werden doppelt bearbeitet – und wo spart ein gemeinsamer Ansatz direkt Aufwand?
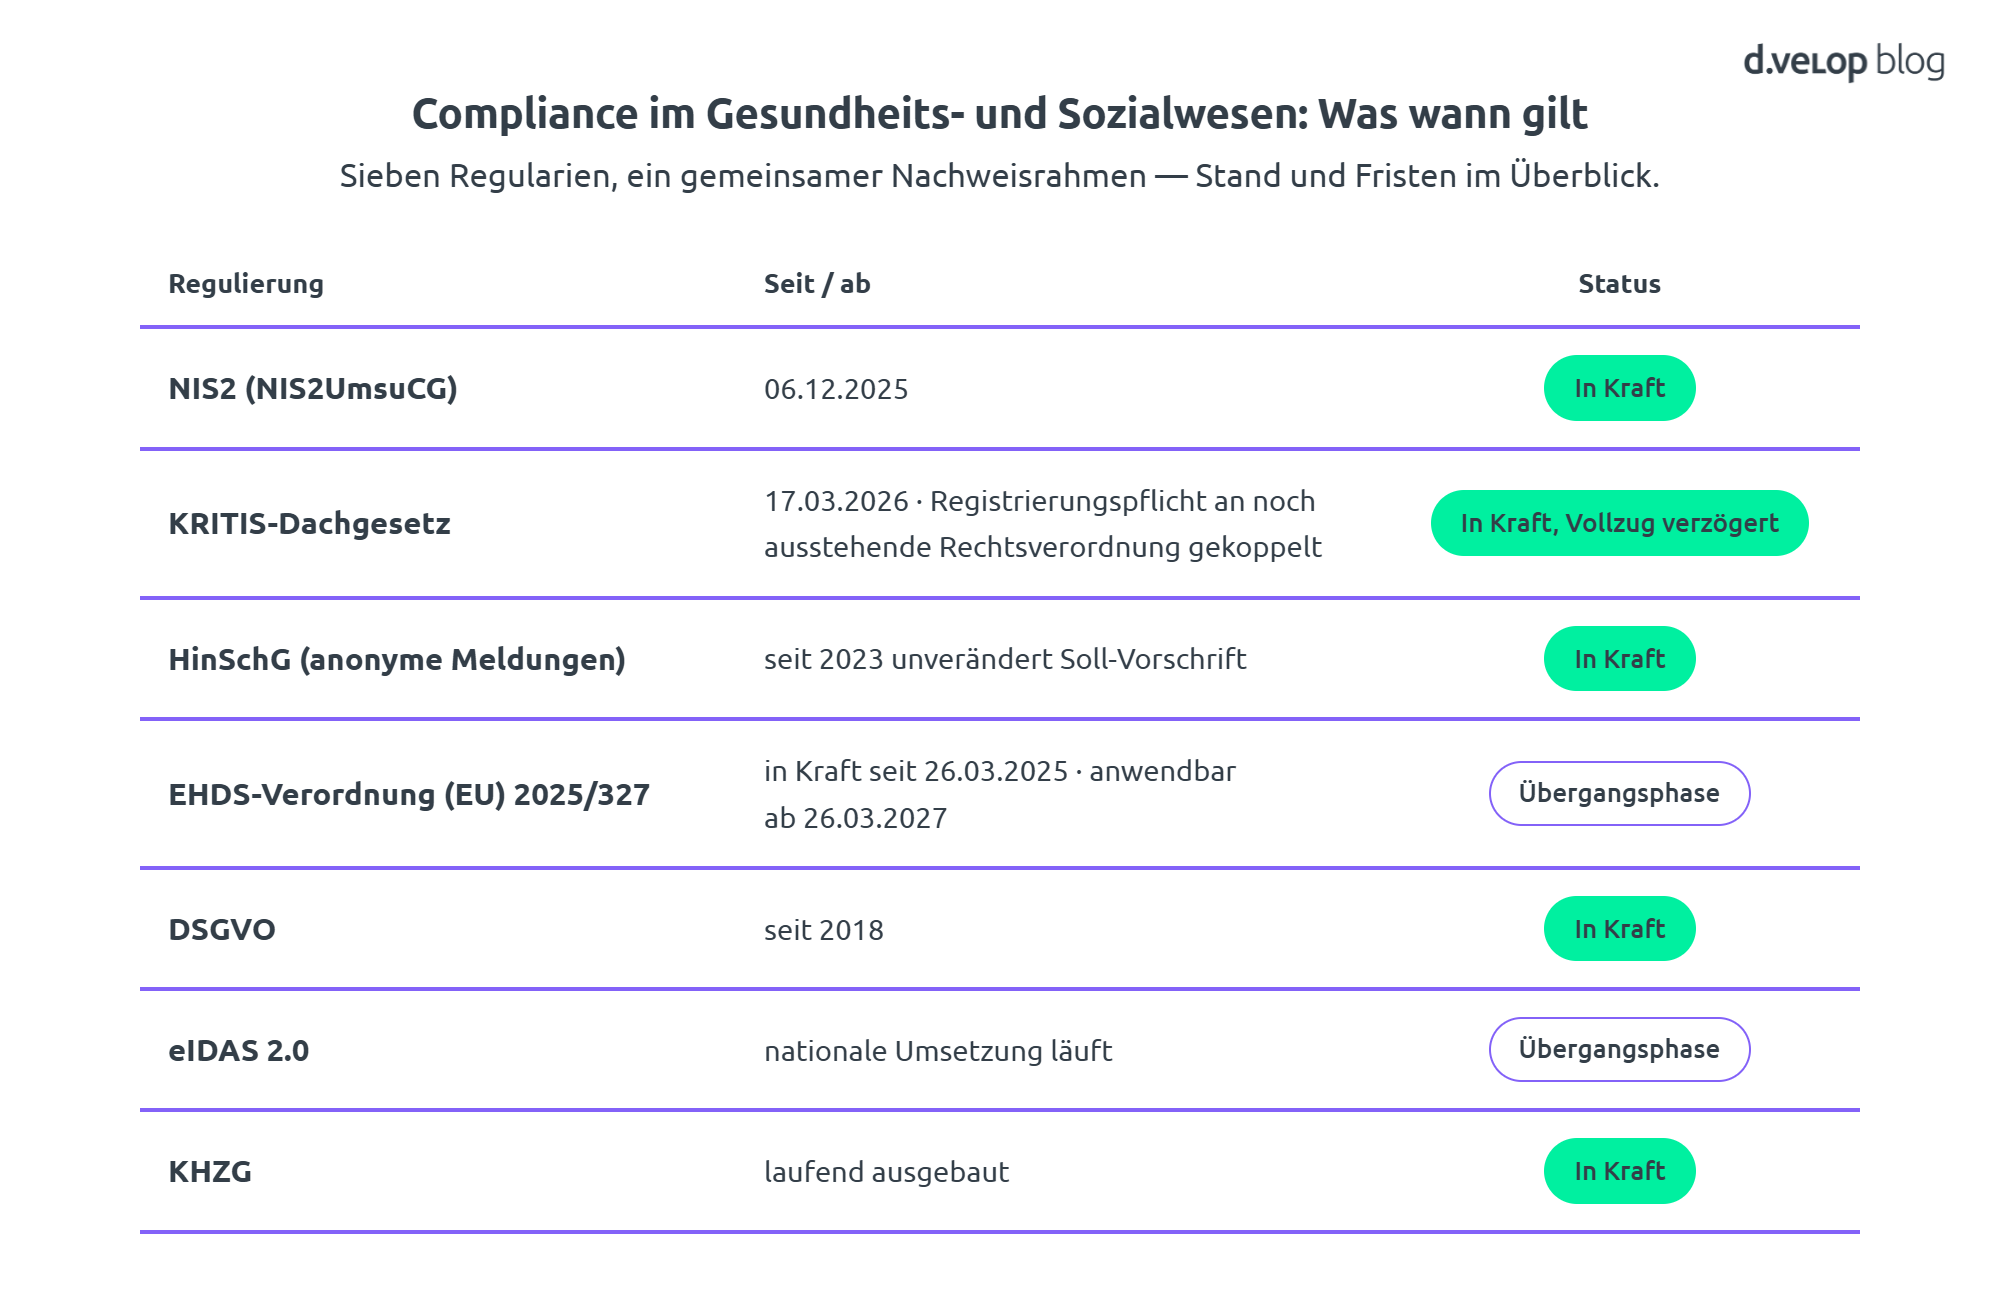
Der aktuelle Rechtsstand: Was 2026 bereits gilt
Seit dem 6. Dezember 2025 ist das NIS2-Umsetzungsgesetz (NIS2UmsuCG) ohne Übergangsfrist in Kraft. § 38 NIS2UmsuCG begründet eine persönliche Verantwortung der Geschäftsleitung für Cybersicherheitsmaßnahmen, mit Haftungsfolgen bei nachgewiesenen Versäumnissen. Betroffene Einrichtungen, darunter Krankenhäuser und Einrichtungen der kritischen Infrastruktur im Gesundheitswesen, mussten sich beim BSI registrieren.
Seit dem 17. März 2026 gilt zusätzlich das KRITIS-Dachgesetz. Es schützt die physische und operative Resilienz derselben Anlagen und schließt den Sektor Gesundheitswesen ausdrücklich ein. Seit dem 17. Juli 2026 nimmt die gemeinsame Registrierungsplattform von BBK und BSI Meldungen entgegen; betroffene Einrichtungen müssen sich spätestens drei Monate nach ihrer Einstufung als kritische Anlage registrieren. Welche Schwellenwerte im Einzelfall greifen, war zum Zeitpunkt der Registrierungseröffnung noch nicht abschließend geklärt – wir empfehlen, die eigene Betroffenheit rechtlich prüfen zu lassen.
Anonym eingehende Meldungen sollten bearbeitet werden, eine Pflicht zur Gestaltung anonymitätsfähiger Meldekanäle sieht das HinSchG nach wie vor nicht vor (§ 16 Abs. 1 HinSchG). Die EHDS-Verordnung (EU) 2025/327 ist zwar bereits in Kraft, wird aber erst ab dem 26. März 2027 vollständig anwendbar. Für Krankenhäuser und Krankenkassen sind Interoperabilität und Systemzertifizierung schon jetzt relevant.
Zehn Regularien, sieben Grundprinzipien
Die folgende Tabelle zeigt welche sieben Grundprinzipien hinter den zehn zentralen Regularien tatsächlich stecken: Zugriffskontrolle, Nachweispflicht, Dokumentenprozesse, sichere Kommunikation, Freigabezyklen, Datenschutz und Aufbewahrungsfristen.

Wer diese sieben Fähigkeiten einmal strukturell aufbaut, erfüllt DSGVO, NIS2, KRITIS-Dachgesetz, HinSchG, SGB-Regularien, EHDS und ERV gleichzeitig – statt für jede Regulierung ein eigenes Projekt zu starten.
Fünf Silos aus dem Alltag
Jedes der folgenden Beispiele stammt aus dem Alltag von Einrichtungen und Organisationen im Gesundheitswesen: Krankenhäusern, Sozialeinrichtungen, gesetzliche Krankenkassen und Körperschaften. Es zeigt, welche Abteilungen an derselben Anforderung arbeiten und was sie am Ende doppelt anlegen: Prozesse, Dokumentation, manchmal auch das komplette Projektbudget.
1. DSGVO, NIS2 und KRITIS-Dachgesetz
Die Datenschutzbeauftragte dokumentiert Zugriffskonzepte und Löschfristen für die DSGVO. Die IT erstellt parallel ein NIS2-Sicherheitsprotokoll mit Zugriffsprotokollierung, Meldepflichten und Risikoanalyse. Für das KRITIS-Dachgesetz entsteht ein drittes Konzept zu kritischen Systemen, Resilienzmaßnahmen und Nachweisen. Drei Abteilungen bauen an derselben Substanz: Zugriffskontrolle, Nachvollziehbarkeit, Prozessverantwortung.
2. HinSchG, DSGVO und Personalakte
Compliance baut einen vertraulichen Meldekanal nach HinSchG auf, der seit 2025 auch anonyme Meldungen unterstützen muss. Datenschutz pflegt parallel das DSGVO-Verfahrensverzeichnis mit denselben Schutzanforderungen, und HR verwaltet Personalakten mit ähnlichen Zugriffsschutz- und Aufbewahrungsregeln. Drei Bereiche stellen sich dieselbe Frage: Wer darf was sehen, und wie lange muss es aufbewahrt werden?
3. ePA, TI (KIM) und elektronischer Rechtsverkehr
Das Krankenhaus baut einen ePA-Befüllungsprozess auf. Parallel läuft die KIM-Anbindung für sichere Kommunikation. Der ERV-Prozess für Gerichtsverfahren braucht dieselben Elemente: revisionsfeste Ablage, nachvollziehbare Übermittlung, Zugriffsschutz.
4. Nachweisgesetz, SGB-Dokumentation und DSGVO
HR dokumentiert Arbeitsbedingungen nach dem Nachweisgesetz. Die Fachabteilung dokumentiert Leistungs- und Betreuungsprozesse nach SGB mit langen Aufbewahrungsfristen. Datenschutz führt das Verarbeitungsverzeichnis für beide Datentöpfe – ohne dass die drei Stellen ihre Anforderungen je verglichen hätten.
5. KHZG, NIS2 und Qualitätsmanagement
Das KHZG-Projekt digitalisiert Prozesse, die IT-Sicherheit implementiert NIS2-Anforderungen, und das Qualitätsmanagement pflegt QM-Handbücher und Freigabeprozesse. Drei Projekte, drei Budgets. Im Kern steht dieselbe Aufgabe: strukturierte Prozesse mit revisionsfester Dokumentation und kontrollierten Zugriffsrechten.
Vier Bereiche, ein gemeinsamer Ansatz
Die sieben Grundprinzipien gelten in vielen Bereichen des Gesundheits- und Sozialwesens, nur die Ausprägungen sind unterschiedlich.
- Krankenhäuser bündeln klinische und administrative Dokumente in einer Patientenakte, bedienen KIM und ePA aus demselben Aktenkontext und binden den HinSchG-Meldekanal in dieselbe Struktur ein, statt vier Parallelprojekte zu pflegen.
- Im Sozialwesen zählt vor allem die Aufbewahrungsfrist: Klientenakten bleiben bis zu 30 Jahre relevant, mit klaren Zugriffsrollen und revisionsfester Ablage von Entscheidungen und Gefährdungsmeldungen.
- Krankenkassen führen Prüfakten, Leistungsakten und KIM-Kommunikation bereits im gemeinsamen Aktenkontext, sodass sich künftige EHDS-Anforderungen als Erweiterung bestehender Prozesse umsetzen lassen statt als neues Projekt.
- Kassenärztliche und zahnärztliche Vereinigungen bringen QM-Richtlinien, KIM-Kommunikation und den HinSchG-Meldekanal in eine gemeinsame Prozesslogik, statt sie in drei getrennten Systemen zu pflegen
Wie die d.velop content platform die sieben Prinzipien bündelt
Die d.velop content platform bündelt die sieben Grundprinzipien in einem System mit einem gemeinsamen Berechtigungskonzept – statt in einer Sammlung von Einzellösungen.
- d.velop documents führt Patienten-, Klienten- und Personalakten revisionssicher und KDL-klassifiziert an einem Ort, inklusive Aufbewahrungsfristen von bis zu 30 Jahren für Sozialakten.
- d.velop process studio bildet Freigabezyklen als Workflows ab: MD-Prüfverfahren, Aufnahme- und Entlassprozesse, Hilfeplan-Freigaben.
- d.velop sign deckt elektronische Signaturen nach eIDAS ab, einfach, fortgeschritten oder qualifiziert, und lässt sich für Wahlleistungsvereinbarungen auch am Patientenbett nutzen.
- d.velop postbox übernimmt die sichere Zustellung, etwa über das digitale Versichertenpostfach der Krankenkassen.
- d.velop invoices und d.velop contracts sorgen für GoBD-konforme Rechnungsverarbeitung und Fristenmanagement über Stationen und Abteilungen hinweg.
- d.velop AI, unter anderem mit d.velop pilot, steht für die Suche mit Compliance-Vorgaben und respektiert dabei exakt die Berechtigungen aus d.velop documents – ein Kriterium, das im Gesundheitswesen über § 203 StGB und § 35 SGB I nicht verhandelbar ist.
Gehostet wird die Plattform wahlweise über T Cloud Public mit DSGVO-konformem Standort in Deutschland, On-Premises oder hybrid; alle drei Betriebsmodelle erfüllen dieselben Compliance-Anforderungen und lassen sich migrieren, ohne die Aktenstruktur neu aufzubauen. Zertifizierungen wie der C5-Kriterienkatalog Testat Typ 2, das TCDP-Datenschutzzertifikat belegt das gegenüber Prüfstellen und Aufsichtsbehörden.
Fazit
Zugriffskontrolle, Nachweispflicht, Dokumentenprozesse, sichere Kommunikation, Freigabezyklen, Datenschutz und Aufbewahrungsfristen einmal richtig gelöst, erfüllen NIS2, KRITIS-Dachgesetz, DSGVO, HinSchG, SGB-Regularien, EHDS und ERV gleichzeitig. Jede Organisation, die stattdessen zehn Einzelprojekte gegen zehn Regularien führt, zahlt doppelt: einmal an Aufwand, einmal am Tag der nächsten Prüfung.
Sprich uns an. Wir zeigen dir, wie das für deine Organisation konkret aussieht.
*Hinweis: Dieser Artikel dient der allgemeinen Information und ersetzt keine Rechtsberatung. Die Darstellung ist vereinfacht. Für eine verbindliche Einschätzung zur konkreten Betroffenheit deiner Organisation empfehlen wir die Einbeziehung von Rechts- und IT-Sicherheitsexpert:innen.